Coleta de informações
Compreender as necessidades e particularidades do negócio e dos ativos que serão testados.
Segurança
Segurança ofensiva e defensiva de ponta a ponta: pentest, Red Team, simulação de phishing, Purple Team e defesa contínua do seu ambiente, conduzidos por especialistas certificados.


Testamos seus sistemas, sua nuvem e o seu time com as mesmas técnicas que um adversário real usaria, e devolvemos o caminho completo do ataque com evidências e correções priorizadas por impacto no negócio. Do primeiro commit à operação em produção, a segurança entra no ciclo em vez de virar auditoria no fim.
62%
Das violações de segurança envolvem o fator humano
US$ 4,44M
Custo médio de uma violação originada por phishing
82%
Das organizações carregam débito de segurança acumulado
Fontes: Verizon DBIR 2026, IBM Cost of a Data Breach 2025 e Veracode SoSS 2026.
SEGURANÇA OFENSIVA
Simulação controlada de ataques reais
Um scanner detecta sintomas. O Pentest entende o ataque e demonstra o impacto real no seu negócio.
 Manual, com ferramentas especializadas
Explora e encadeia vulnerabilidades como um atacante real
Confirma o que é realmente explorável, sem ruído
Falsos positivos eliminados pela análise manual
Mostra o impacto real e prioriza as correções
O nível de informação entregue ao testador define o que o teste consegue enxergar.
 BLACK BOX
O testador não possui nenhum conhecimento prévio do ambiente. Simula fielmente um atacante externo partindo do zero, mapeando a superfície, descobrindo sistemas e explorando o que encontrar.
Ideal para avaliar a exposição real e o tempo de detecção da organização frente a um adversário desconhecido.
GRAY BOX
Conhecimento parcial: credenciais de usuário comum ou documentação básica são fornecidas. Simula um insider mal-intencionado ou um atacante que já comprometeu uma conta no ambiente.
Equilíbrio entre profundidade e cobertura, a abordagem mais adotada em projetos corporativos.
 WHITE BOX
Acesso completo a código-fonte, arquitetura, credenciais e documentação. Permite análise profunda e abrangente, cobrindo vulnerabilidades que não seriam descobertas externamente.
Maximiza a cobertura técnica e é indicado quando a organização busca uma avaliação completa e sem limitações de escopo.
Testes aplicados em diferentes ambientes e cenários, identificando vulnerabilidades e riscos reais antes que sejam explorados.
Aplicações web validadas contra as principais classes de vulnerabilidade, seguindo o WSTG da OWASP e combinando ferramentas automatizadas com técnicas manuais.
APIs REST, GraphQL e SOAP avaliadas quanto a falhas de autenticação, autorização e exposição de dados, seguindo o OWASP API Security Top 10.
Aplicativos iOS e Android analisados em engenharia reversa, armazenamento inseguro e comunicação, seguindo o OWASP MASVS.
Servidores, redes e serviços expostos avaliados quanto a configurações inseguras, serviços vulneráveis e caminhos de movimentação lateral.
Ambientes AWS, Azure e GCP revisados quanto a permissões excessivas, recursos expostos e falhas de configuração.
Aplicações com modelos de linguagem testadas contra prompt injection, vazamento de dados e uso indevido de ferramentas, seguindo o OWASP LLM Top 10.
Aplicações desktop analisadas quanto a engenharia reversa, armazenamento local inseguro e mecanismos de atualização.
Do entendimento do negócio ao reteste que confirma a correção.
Compreender as necessidades e particularidades do negócio e dos ativos que serão testados.
Com base nas informações coletadas, define-se o escopo do teste.
Os profissionais buscam identificar e explorar brechas na aplicação.
Consolidação dos achados, com evidências e recomendações priorizadas por risco.
A equipe interna corrige as vulnerabilidades identificadas no teste.
O teste é refeito para verificar se as correções foram eficazes na eliminação das vulnerabilidades.
SEGURANÇA OFENSIVA
Simulação de adversário real com objetivo definido
O Pentest encontra vulnerabilidades. O Red Team testa se o seu time consegue detectar e parar um adversário real.
 Multi-vetor, sem restrições, de 4 a 12 semanas
Objetivo: alcançar os ativos sensíveis da organização
O Blue Team não sabe, teste em condição real
Entregável: attack path completo e TTPs
Indicado para maturidade intermediária e avançada
A operação de maior extensão, em que qualquer caminho pode ser explorado: exploração técnica, engenharia social, phishing direcionado e acesso físico de forma simultânea. Simula um adversário real sem limitação de vetor ou janela de tempo, como um grupo APT ou o crime organizado agiria.
Parte do pressuposto de que o adversário já possui acesso inicial ao ambiente, como uma credencial comprometida ou um endpoint infectado. O foco é avaliar o impacto pós-comprometimento e testar a capacidade de detecção e contenção lateral do Blue Team.
Coleta de inteligência sobre infraestrutura, funcionários, fornecedores e vetores de entrada.
Exploração de vetores, spear phishing, vulnerabilidades externas e engenharia social.
Canal de comando e controle encoberto e presença duradoura fora do radar do Blue Team.
Navegação interna em busca de sistemas críticos e credenciais privilegiadas.
Acesso administrativo sobre Active Directory, cloud ou sistemas críticos do ambiente.
Alcance do objetivo definido no briefing, com o comprometimento total documentado.
ENGENHARIA SOCIAL
O risco que a tecnologia não resolve

E-mails fraudulentos com links maliciosos, anexos infectados ou solicitação de credenciais, representando o vetor mais comum de ataque. Permite avaliar o nível de conscientização dos colaboradores e identificar vulnerabilidades comportamentais.

Campanhas direcionadas a cargos e setores específicos, como diretoria, financeiro e recursos humanos, com mensagens personalizadas a partir de informações previamente coletadas. Mede o risco associado aos perfis mais estratégicos.
Alvos, setores, tipo de campanha, pretexto e indicadores de sucesso definidos com base no perfil da empresa.
Envio das campanhas simuladas com rastreamento de cliques, preenchimento de formulários e respostas em tempo real.
Taxa de clique, credenciais inseridas, setores mais vulneráveis e padrões de comportamento.
Relatório detalhado e sessão de conscientização com os colaboradores impactados, reforçando os aprendizados.
ofensiva e defensiva
Ataque e defesa operando lado a lado
Manter ataque e defesa em silos cria pontos cegos que só aparecem durante um incidente real.
Os times de defesa não sabem se ferramentas e alertas realmente funcionam até serem testados contra técnicas reais de adversários.
Um teste de intrusão tradicional mostra falhas em um único momento e raramente valida a capacidade de detecção e resposta da equipe.
Sem colaboração entre ataque e defesa, cada exercício termina em um relatório e o aprendizado não se transforma em melhoria contínua.
Escopo, objetivos e cenários de ameaça relevantes ao seu negócio.
O Red Team executa técnicas reais de adversários contra o ambiente.
O Blue Team monitora, identifica e responde a cada movimento em tempo real.
Ataque e defesa revisam juntos o que foi detectado, o que passou e por quê.
Ajuste de detecções, criação de regras e novo ciclo com cobertura ampliada.
Você sai sabendo exatamente o que a sua defesa detecta e o que ainda precisa cobrir, com evidências reais.
O time treina contra ataques reais e reduz o tempo de detecção e contenção de incidentes.
Cada ciclo deixa a operação mais forte: novas detecções, processos ajustados e equipe mais preparada.
ENTREGÁVEL
Pentest, Red Team, simulação de phishing e Purple Team são entregues com relatório formal, apresentação dos achados ao time técnico e acompanhamento das recomendações até a remediação.
segurança defensiva
Reduza o risco na origem, antes que vire vulnerabilidade em produção
Segurança integrada ao SDLC: avaliação de programa, pipeline com SAST, SCA e DAST, modelagem de ameaças e revisão de código.
Hardening de infraestrutura como código, Kubernetes, identidade com Keycloak e Entra ID, segredos e rede.
Avaliação de postura de ambientes cloud e do Active Directory e Entra ID contra benchmarks reconhecidos.
Capacitação prática das squads em desenvolvimento seguro, modelagem de ameaças e uso seguro de IA.
Adoção segura de assistentes de IA e proteção de aplicações GenAI, alinhada ao OWASP LLM Top 10.
Priorização por risco real, remediação contínua e redução do débito de segurança acumulado.
82% das organizações carregam security debt · +34% na exploração de vulnerabilidades · 70% vêm de open source e terceiros
Modelagem de ameaças e requisitos ainda no design
Segredos e padrões verificados no pre-commit
SAST e SCA a cada build
DAST sobre a aplicação em execução
Scan de contêineres e IaC, com assinatura
Monitoramento e gestão de vulnerabilidades
 Feedback contínuo · cada ciclo realimenta o próximo
Segurança versionada e repetível, validada no mesmo pipeline que provisiona o ambiente.
Hardening de infraestrutura provisionada via Terraform, com correção de drift e conformidade a CIS Benchmarks aplicada como código.
Hardening de clusters e cargas com RBAC, network policies e image scanning contínuo, além da análise de ambientes de dados.
Federação e hardening de identidade com Keycloak, OIDC/OAuth2 e Entra ID, gestão de segredos em cofre e isolamento de rede.
Avaliações que transformam risco difuso em achados priorizados e acionáveis.
CLOUD
Serviços avaliados contra CIS Benchmarks e boas práticas, identificando desvios de CSPM e drift de configuração.
Análise de IAM, roles e políticas, com foco em contas e privilégios excessivos que permitem escalada.
Recursos expostos publicamente, segredos mal protegidos e segmentação de rede frágil.
ACTIVE DIRECTORY E ENTRA ID
Modelo de tiering, contas órfãs, delegações perigosas e higiene de acessos administrativos.
Falhas de Kerberos, relações de confiança e caminhos de escalada que levam ao Domain Admin.
Cobertura de MFA, políticas de acesso condicional e hardening de identidade no Entra ID.
PADRÕES
Padrões reconhecidos que dão credibilidade aos resultados, prontos para auditoria e reguladores.
CAMADA DE APLICAÇÃO
Diretrizes e checklists (WSTG, MASVS, API Top 10 e LLM Top 10) para testar aplicações web, mobile e GenAI.
TÉCNICAS DE ADVERSÁRIO
Matriz de TTPs reais que guia a emulação e mapeia a cobertura de detecção da sua defesa.
MATURIDADE E RISCO
SP 800-115 e CSF para fortalecer a postura e orientar a evolução das capacidades de defesa.
HARDENING E GOVERNANÇA
Controles e configurações seguras para aumentar a resiliência dos ambientes.
TIME
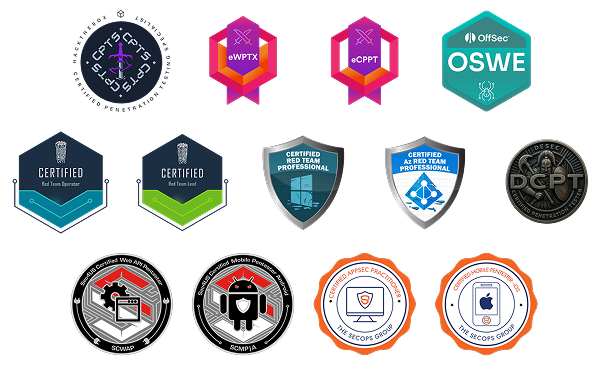
As certificações garantem que cada operação seja conduzida com rigor técnico, metodologia consolidada e conduta ética em todas as fases.
CASES
Desafios reais transformados em soluções de alto impacto e valor mensurável.
FINANCEIRO
Quebra da ofuscação do código, comprometimento do backoffice do app, alteração de configurações de score de clientes e dump de transações.
Comprometimento do backoffice e alteração de score de clientes corrigidos antes de qualquer exploração real.
LOGÍSTICA
Escalada de privilégios possibilitando tomar posse de contas administrativas da aplicação e elevação a administrador de serviços de cloud.
Tomada de contas administrativas e elevação a admin de serviços corrigidas antes de qualquer exploração.
BANKING
Foi possível tornar a aplicação indisponível mesmo com WAF habilitado, comprometendo toda a aplicação e tornando um usuário comum em administrador.
Indisponibilidade total da aplicação e comprometimento de todos os usuários evitados antes do lançamento.
COMO COMEÇAMOS
Entendemos o cenário atual da sua organização: maturidade, ferramentas, processos e gaps de segurança.

Desenhamos um plano de ação personalizado, com escopo, prioridades e cronograma alinhados ao seu momento e orçamento.
Executamos o projeto e entregamos resultados com evidências e um caminho claro de evolução.
fale com a gente
Conte o seu cenário e um especialista da DB retorna com o próximo passo: escopo sugerido, modalidade de teste e o que esperar de cada etapa.