Publicado em 18 nov.. 2026
Seus colaboradores já usam IA. Você sabe onde, com quais dados e com que risco?
Quando o uso da inteligência artificial avança mais rápido do que a governança, a organização pode ganhar produtividade enquanto acumula riscos invisíveis.
Enquanto a conversa sobre Shadow IA caminha a passos lentos nos fóruns corporativos, profissionais recorrem a ferramentas de IA generativa para resumir reuniões, revisar contratos, preparar apresentações, criar códigos, pesquisar informações, analisar documentos e apoiar decisões.
A adoção não espera necessariamente a conclusão de um plano estratégico, a contratação de uma plataforma corporativa ou a publicação de uma política interna. Ela acontece porque as ferramentas são acessíveis, respondem a necessidades reais e prometem ganhos imediatos de velocidade.
Em sínteses, Shadow AI é o uso de modelos, aplicações e assistentes de inteligência artificial sem conhecimento, aprovação ou supervisão adequada da organização.
O fenômeno guarda semelhanças com o Shadow IT, que ganhou relevância quando áreas de negócio passaram a contratar softwares e serviços em nuvem sem a participação da tecnologia corporativa. A diferença é que a IA não envolve somente infraestrutura ou aplicações. Ela interage diretamente com dados, conhecimento, propriedade intelectual e decisões. Isso muda a natureza da exposição.
O risco não está apenas em qual ferramenta foi acessada, mas no que foi compartilhado com ela, no conteúdo produzido a partir dessa interação e na decisão tomada depois.
O que permanece invisível também permanece sem controle
O uso não autorizado de IA pode parecer, inicialmente, um problema de segurança da informação. Na prática, ele atravessa diferentes dimensões da organização.
Imagine um engenheiro que utiliza uma ferramenta pública para revisar especificações de um componente. Considere também uma equipe comercial que insere detalhes de uma proposta em
um assistente generativo ou um profissional do jurídico que solicita o resumo de um contrato confidencial.
Em todos esses casos, pode haver um ganho de produtividade. Também pode existir uma exposição que a empresa sequer consegue identificar.
Sem visibilidade, a organização não sabe quais dados foram utilizados, quais condições de uso se aplicam à ferramenta, onde as informações são processadas, por quanto tempo podem ser mantidas ou se o conteúdo gerado recebeu validação antes de orientar uma ação.
Essa exposição pode ser compreendida em quatro dimensões principais.
1. Proteção de dados e informações estratégicas
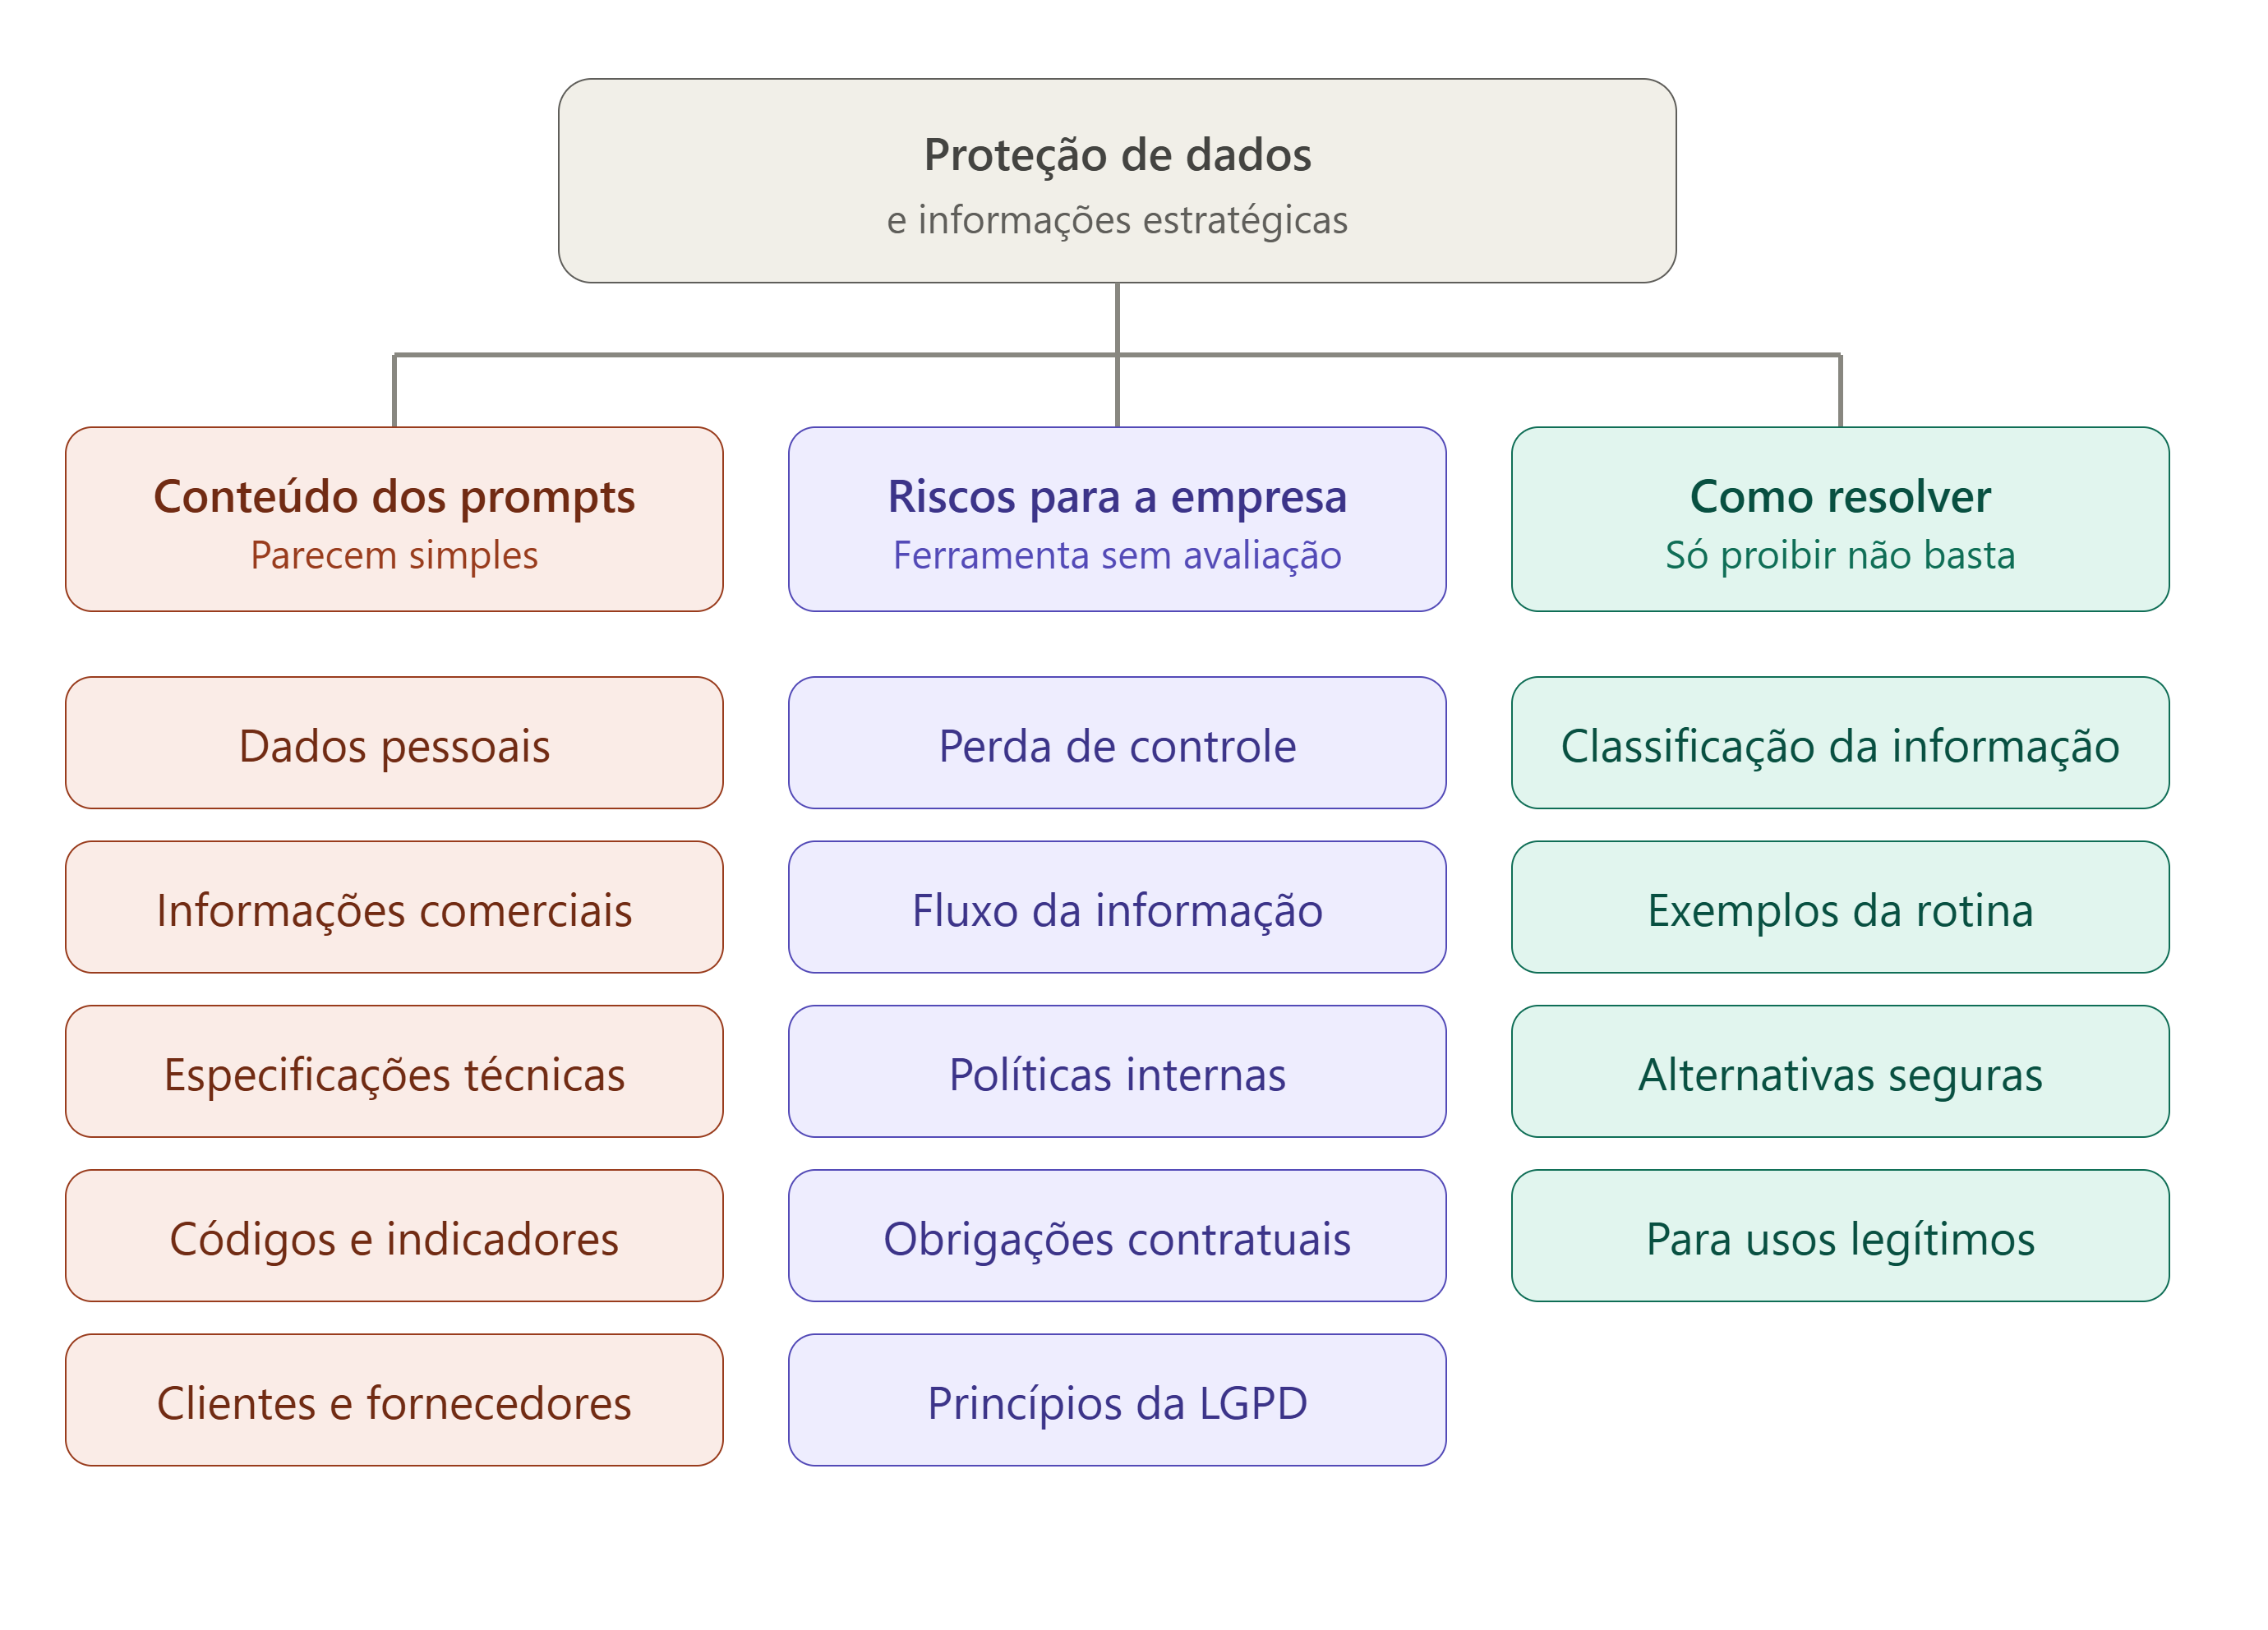
Prompts aparentemente simples podem conter dados pessoais, informações comerciais, especificações técnicas, códigos, indicadores financeiros ou detalhes sobre clientes e fornecedores.
Quando esses conteúdos são inseridos em ferramentas que não passaram por avaliação corporativa, a organização pode perder controle sobre o fluxo da informação. Dependendo do caso, isso também pode contrariar políticas internas, obrigações contratuais ou princípios estabelecidos pela Lei Geral de Proteção de Dados Pessoais, a LGPD.
O problema não se resolve apenas pedindo que os profissionais “não compartilhem informações confidenciais”. Essa orientação depende de uma classificação da informação compreensível, de exemplos aplicáveis à rotina e de alternativas seguras para os usos legítimos.
2. Propriedade intelectual e conhecimento corporativo
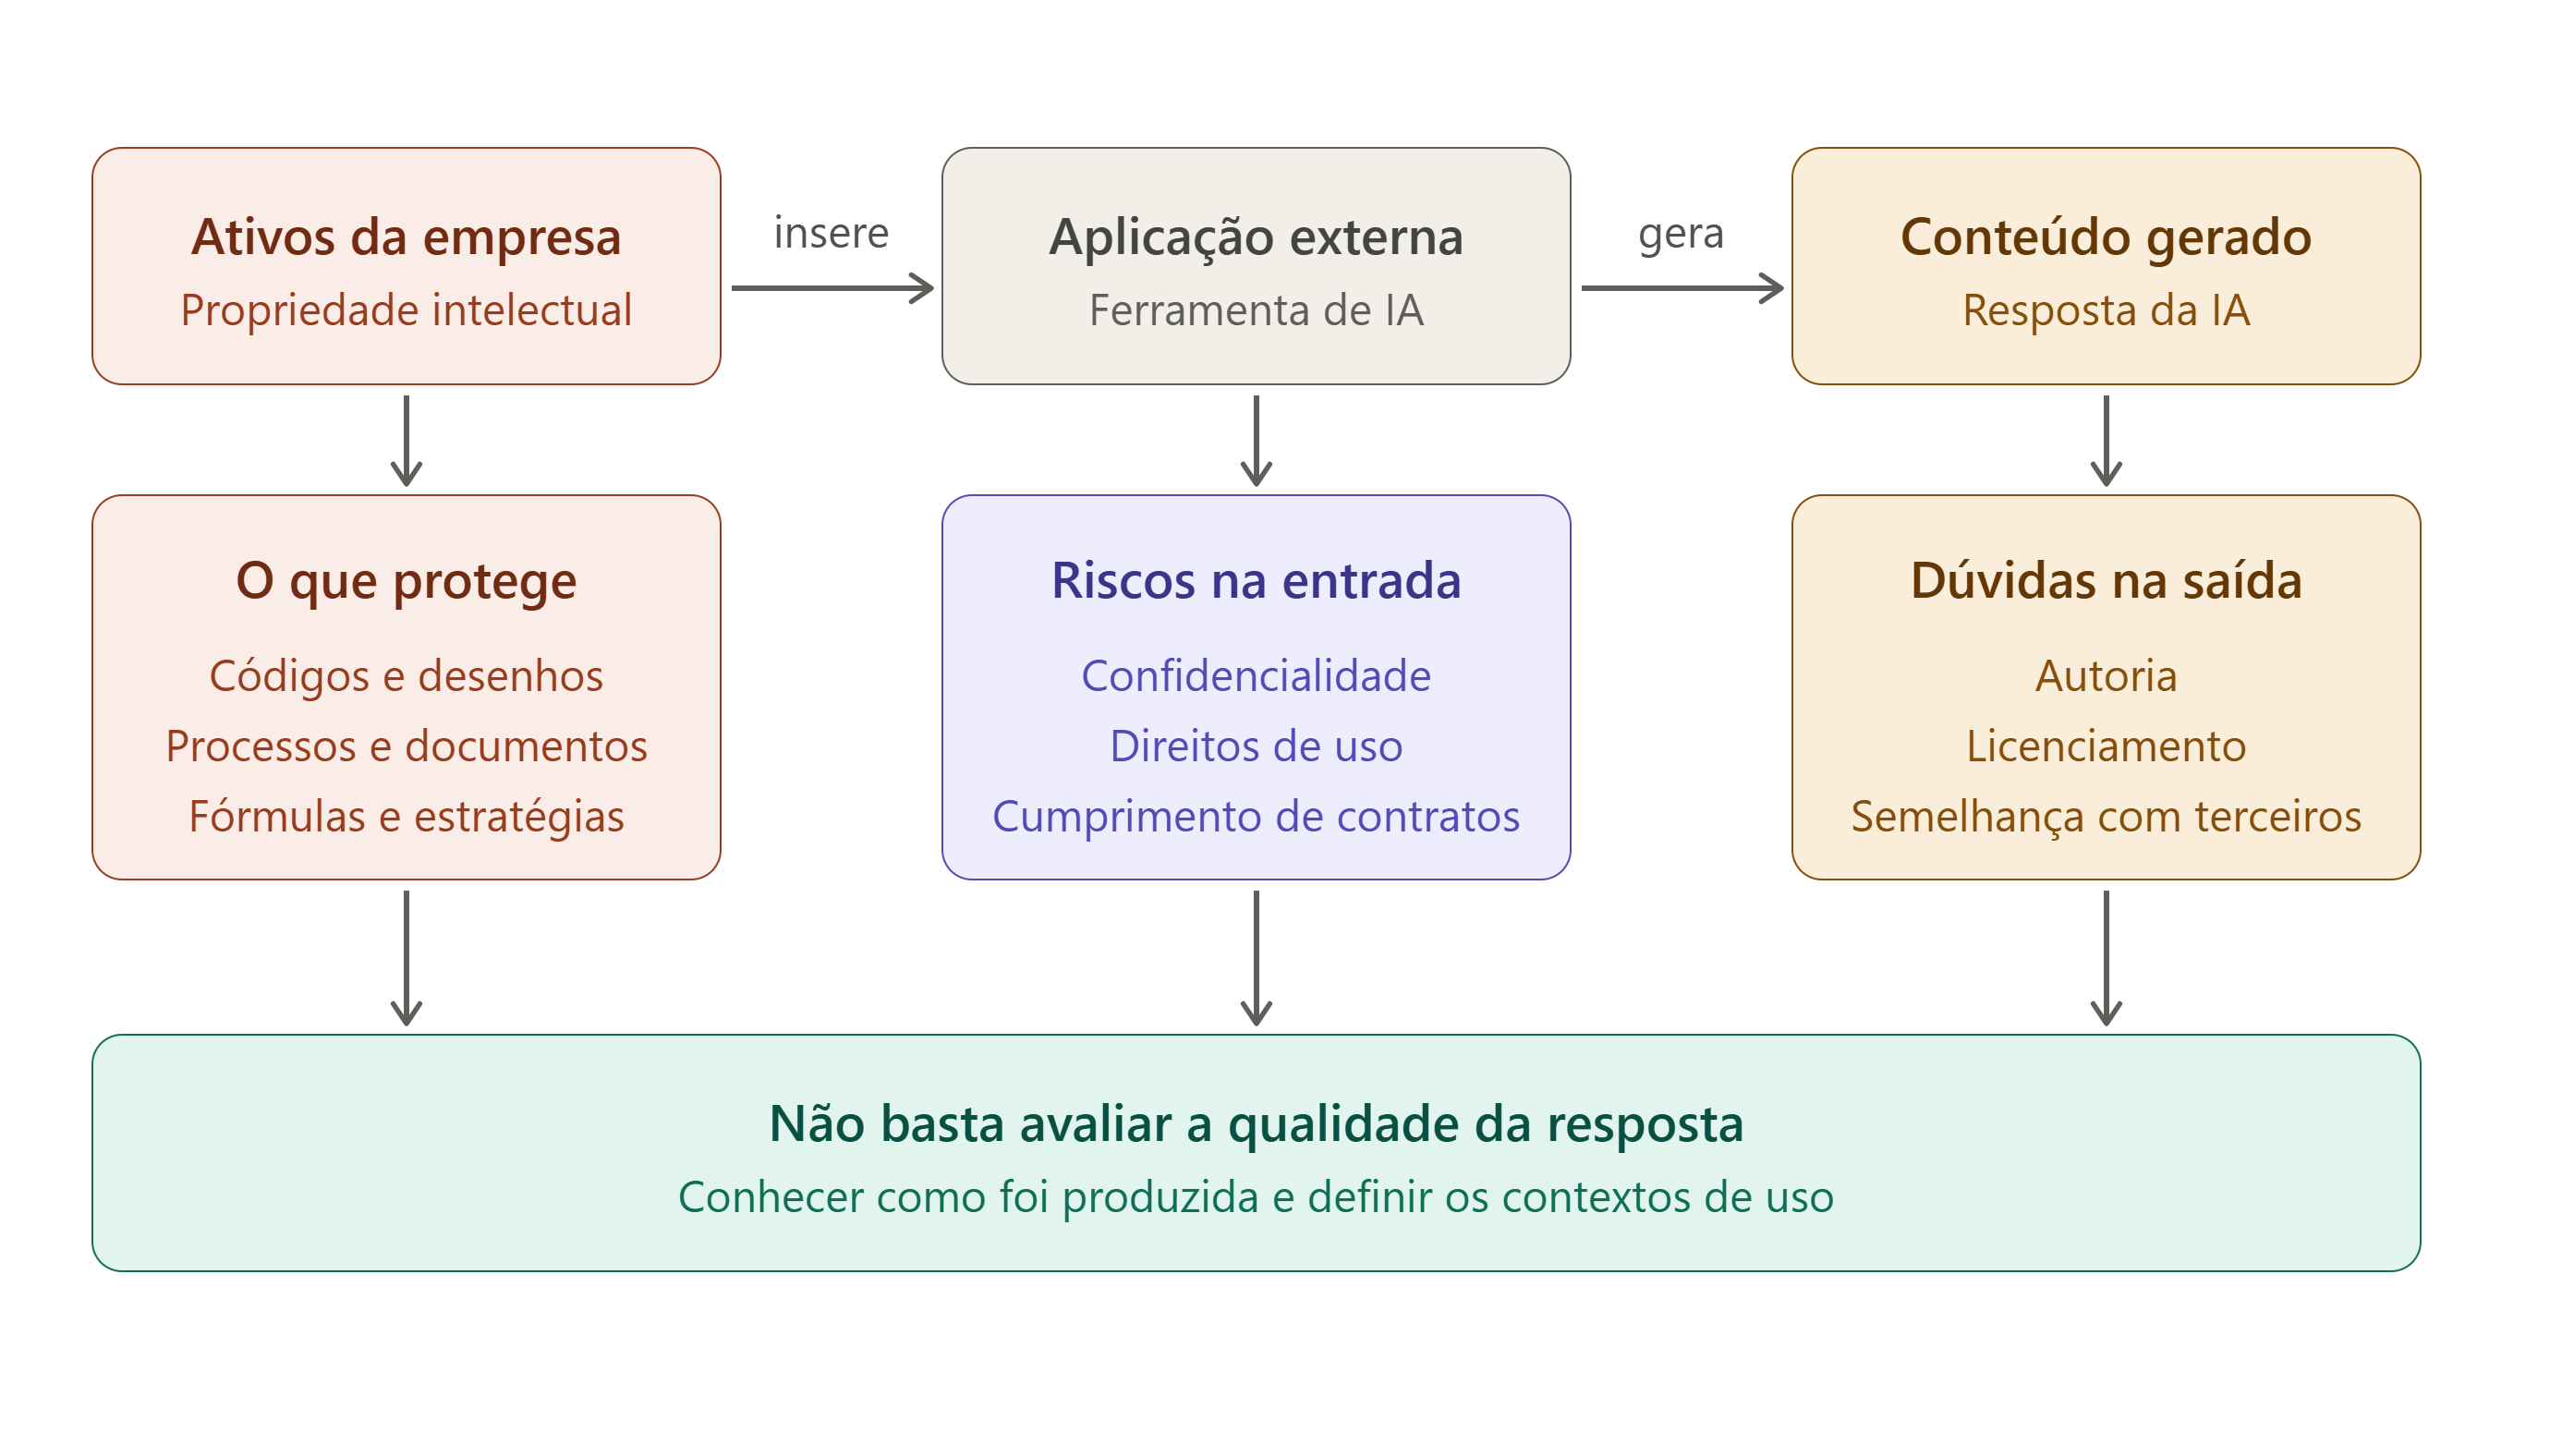
Códigos, desenhos, processos, documentos, fórmulas, estratégias e métodos desenvolvidos pela organização podem ser ativos de propriedade intelectual ou segredos de negócio.
Ao inserir esses conteúdos em uma aplicação externa, um colaborador pode criar riscos relacionados à confidencialidade, aos direitos de uso e ao cumprimento de contratos. No sentido inverso, conteúdos gerados por IA também podem levantar dúvidas sobre autoria, licenciamento e eventual similaridade com materiais de terceiros.
Não basta, portanto, avaliar a qualidade da resposta. É necessário conhecer as condições sob as quais ela foi produzida e definir em quais contextos poderá ser utilizada.
3. Conformidade jurídica e regulatória
<imagem>
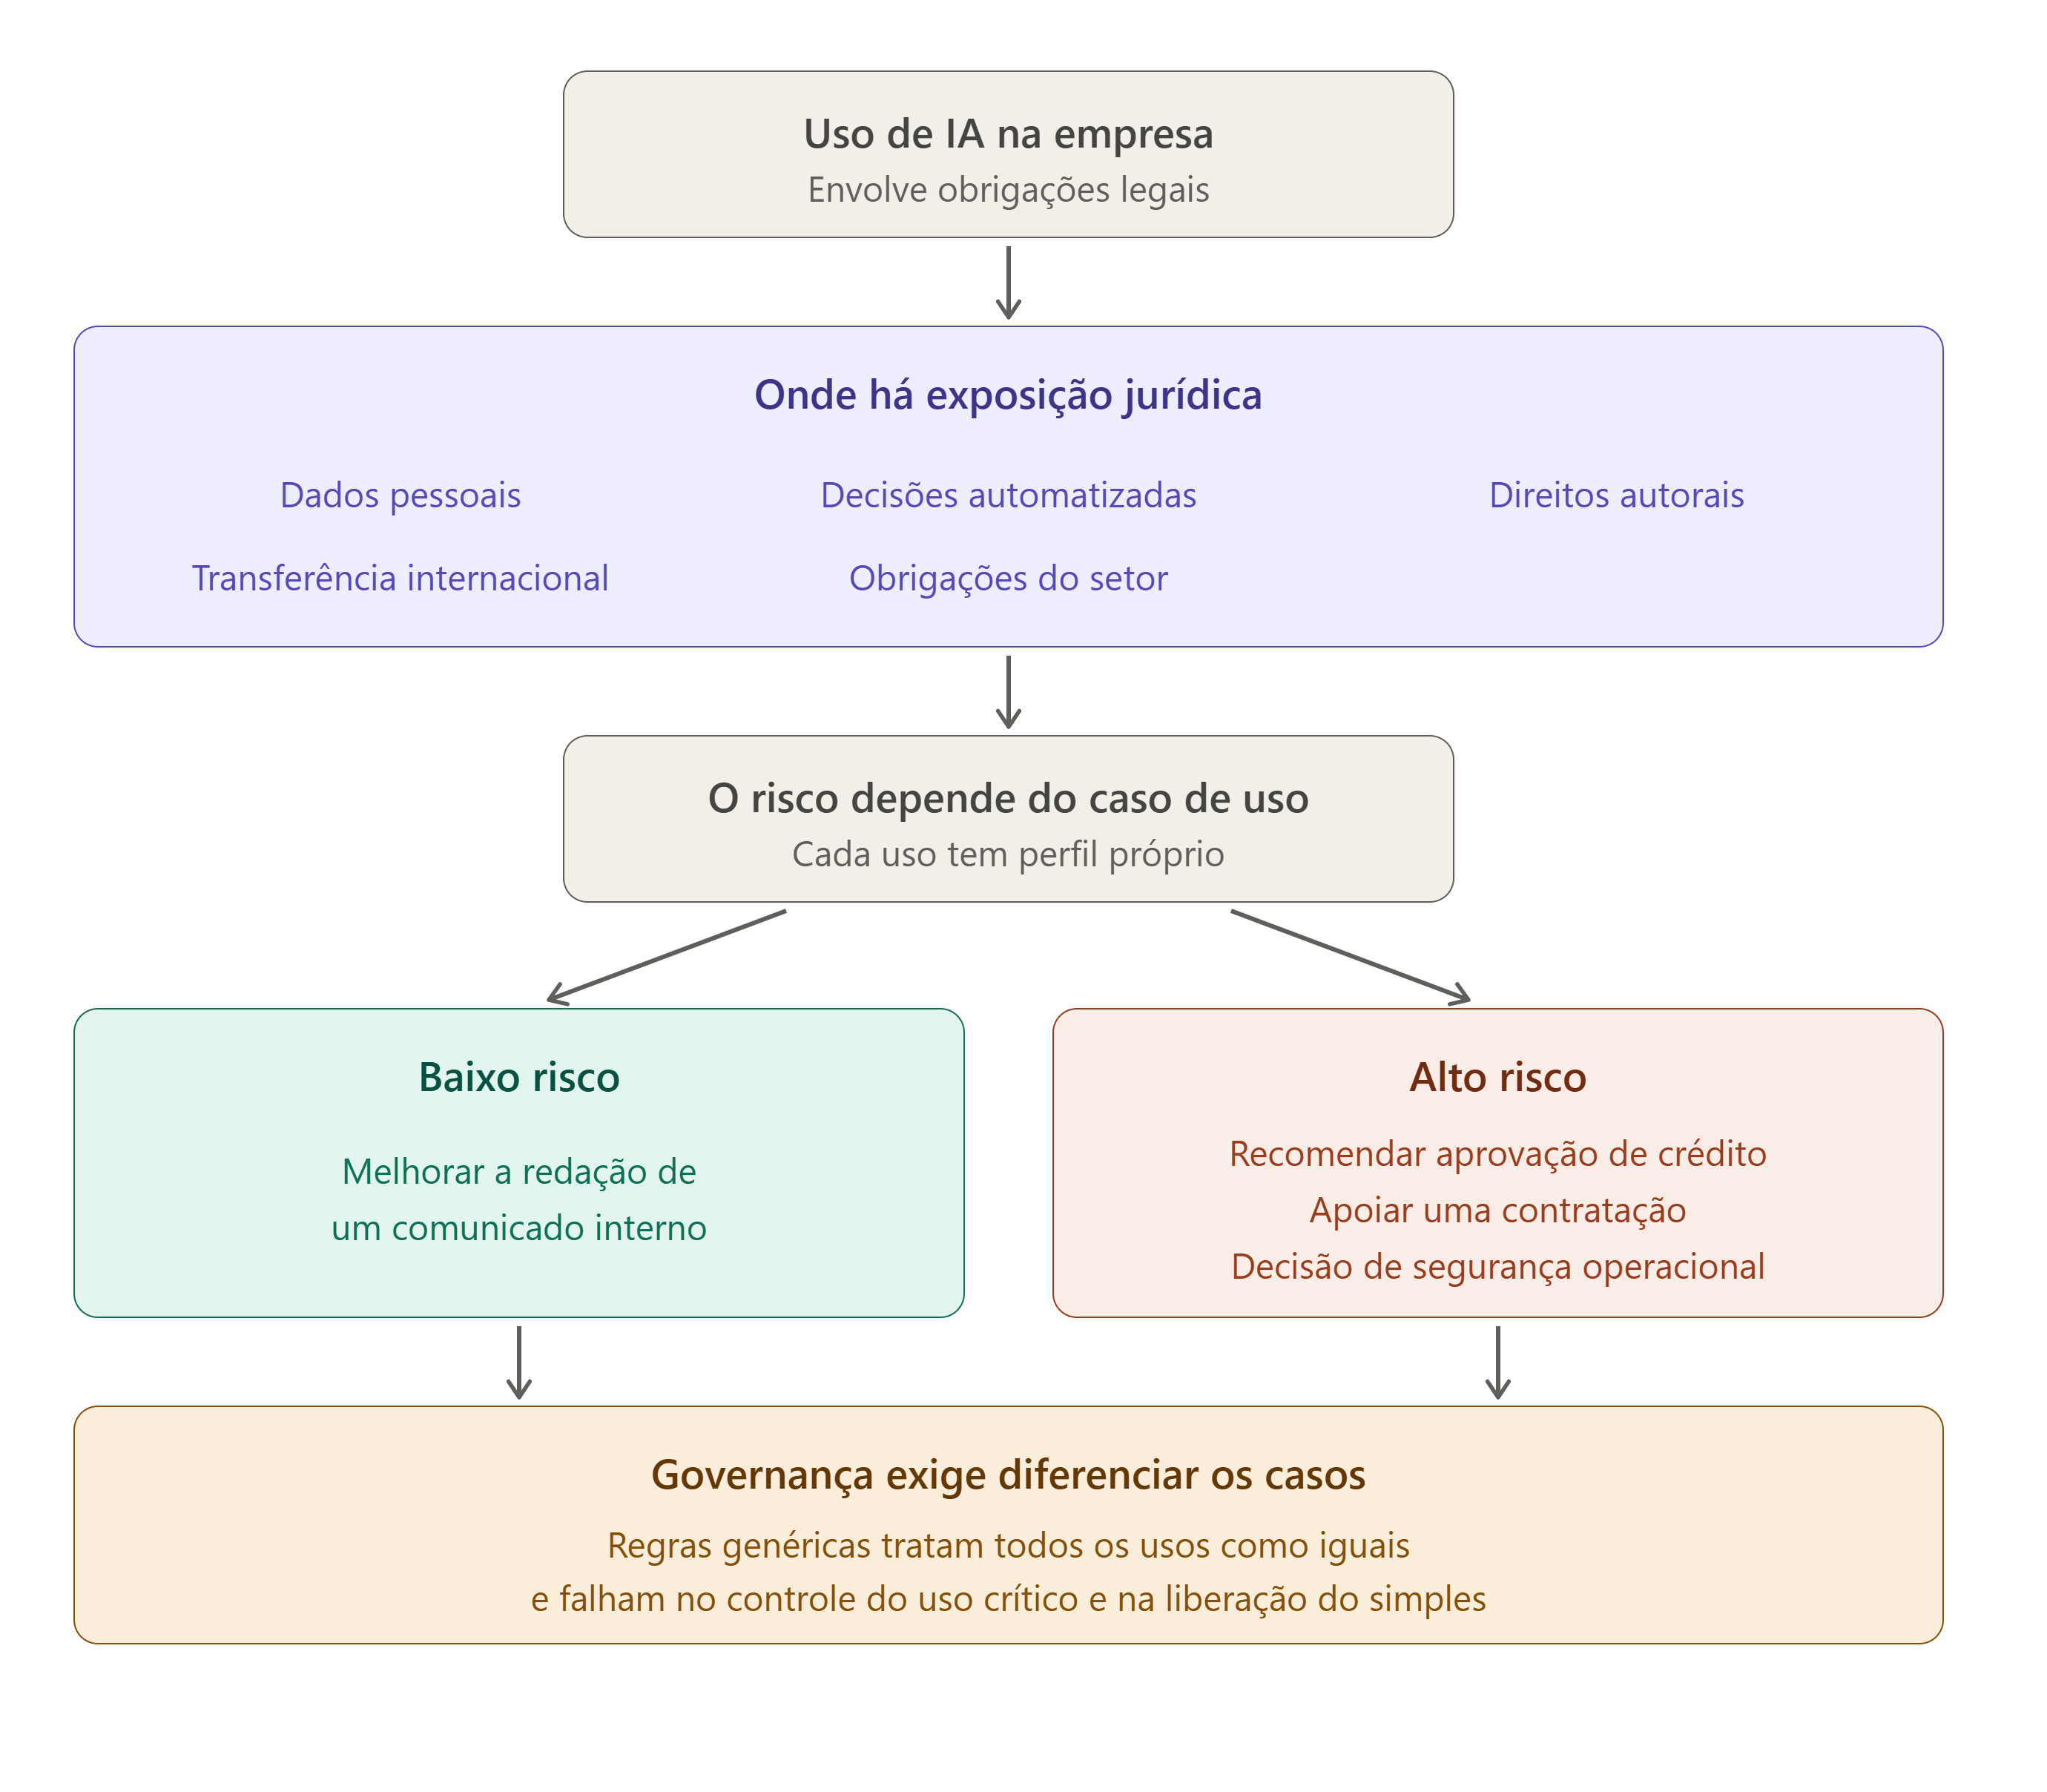
O uso de IA pode envolver tratamento de dados pessoais, transferência internacional de dados, decisões automatizadas, direitos autorais e obrigações específicas do setor em que a empresa atua.
A exposição varia de acordo com o caso de uso. Empregar IA para melhorar a redação de um comunicado interno apresenta um perfil de risco diferente de utilizá-la para recomendar a aprovação de crédito, apoiar uma contratação ou orientar uma decisão que afete a segurança operacional.
Governança exige essa diferenciação. Regras genéricas demais tendem a tratar todos os casos como equivalentes e, por isso, costumam falhar tanto no controle dos usos críticos quanto na liberação dos usos de baixo risco.
4. Decisões apoiadas em respostas não verificadas
<imagem>
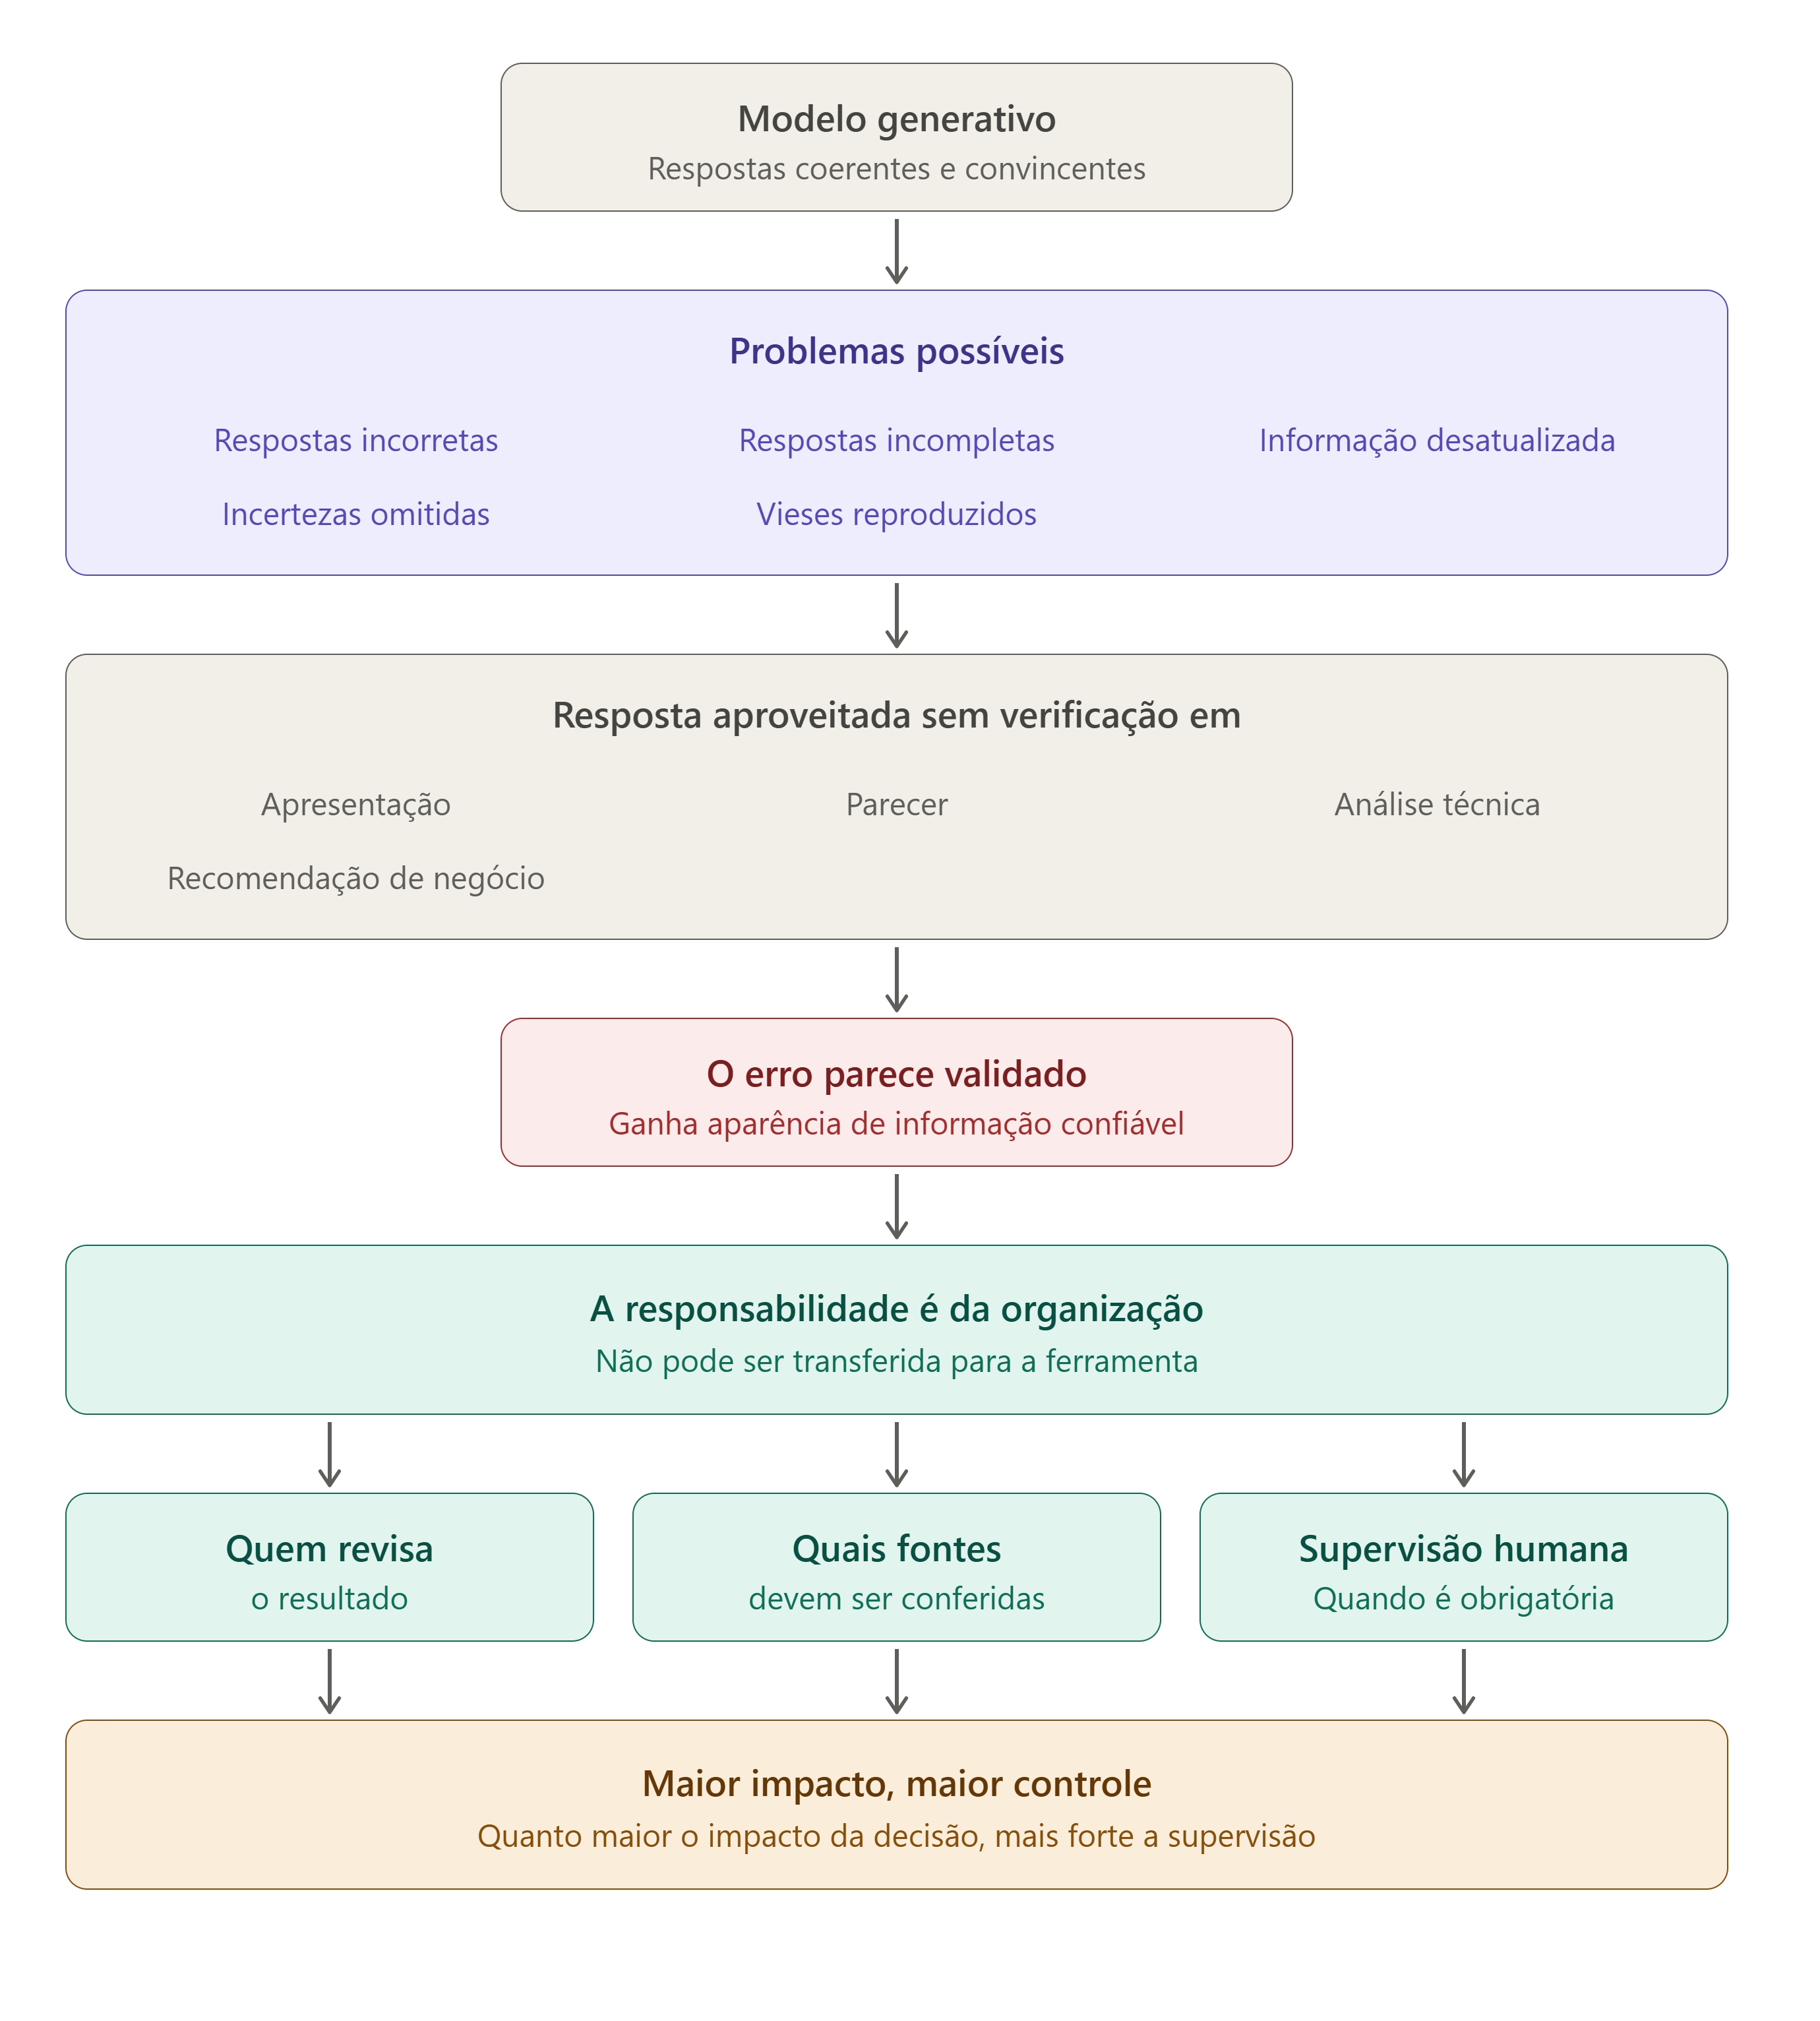
elos generativos podem produzir respostas coerentes e convincentes, mas incorretas, incompletas ou desatualizadas. Também podem omitir incertezas e reproduzir vieses presentes nos dados e no contexto de utilização.
Quando uma resposta é aproveitada em uma apresentação, parecer, análise técnica ou recomendação de negócio, o erro pode adquirir aparência de informação validada.
A responsabilidade não pode ser transferida para a ferramenta. A organização precisa estabelecer quem revisa o resultado, quais fontes devem ser conferidas e em quais situações a supervisão humana é obrigatória.
Quanto maior o impacto potencial da decisão, maior deve ser o nível de controle.
Proibir não é o mesmo que governar
Diante desses riscos, a resposta mais imediata pode ser bloquear o acesso às ferramentas. Essa medida pode ser necessária em situações específicas, especialmente quando uma aplicação não oferece condições mínimas de segurança ou quando o ambiente envolve dados altamente sensíveis. Como estratégia isolada, porém, a proibição apresenta limitações.
A necessidade que levou o profissional a buscar a ferramenta continua existindo. Se a pessoa precisa analisar mais documentos, responder mais rápido ou produzir uma primeira versão de determinado material, o bloqueio não elimina essa demanda. Sem uma alternativa corporativa, o uso pode migrar para dispositivos pessoais, aplicações menos visíveis ou práticas ainda mais difíceis de controlar.
Cria-se, assim, um falso dilema: aceitar a IA sem restrições para preservar a produtividade ou bloqueá-la para proteger a organização.
A governança oferece uma terceira possibilidade.
Seu objetivo não é eliminar todo risco nem interromper a experimentação. É permitir que a empresa capture valor dentro de limites conhecidos, com responsabilidades definidas e controles proporcionais ao impacto de cada uso.
Essa lógica já está presente em outras capacidades corporativas. Segurança da informação não significa impedir que as pessoas acessem sistemas. Governança de dados não significa impedir que as áreas utilizem informações. Em ambos os casos, políticas, processos, controles e responsabilidades tornam o uso possível de maneira mais confiável.
Com a IA, o princípio é semelhante: governar não é frear a adoção, mas criar condições para que ela avance sem depender de riscos ocultos.
Cinco decisões que a liderança precisa tomar agora
Embora tecnologia, segurança, jurídico, riscos e compliance tenham papéis fundamentais, as decisões estruturantes não podem ser delegadas integralmente a essas áreas. Elas envolvem prioridades, responsabilidades e apetite de risco da organização.
1. Qual é o apetite de risco para o uso de IA?
A organização precisa determinar onde aceita experimentar, onde exige controles adicionais e onde o uso não será permitido.
Uma aplicação de apoio à criação de textos internos pode ser classificada como de baixo risco, desde que não envolva dados sensíveis. Já um sistema que interfere em decisões sobre pessoas, crédito, segurança industrial ou obrigações regulatórias exige avaliações, registros e supervisão mais rigorosos.
Sem essa diferenciação, a empresa tende a escolher entre dois extremos: permitir quase tudo ou criar uma política tão restritiva que será ignorada na prática.
2. Quais dados podem ser utilizados?
Uma política de IA será pouco efetiva se não estiver conectada à governança de dados.
A liderança precisa assegurar que informações públicas, internas, confidenciais, pessoais e reguladas sejam classificadas e associadas a regras claras de utilização. Não é suficiente afirmar que dados sensíveis não devem ser compartilhados. Os profissionais precisam conseguir reconhecer esses dados em situações concretas.
Também é necessário definir quais ferramentas estão autorizadas para cada classificação e quais configurações contratuais, técnicas e de privacidade devem ser atendidas.
3. Quem responde pela governança?
IA não é uma responsabilidade exclusiva da TI. A tecnologia pode avaliar arquitetura, integração e identidade. Segurança pode examinar controles e ameaças. O jurídico analisa contratos, privacidade e propriedade intelectual. Compliance e riscos contribuem com critérios e registros. As áreas de negócio conhecem o contexto, o impacto e a finalidade do uso.
A governança precisa conectar esses participantes sem criar uma estrutura tão pesada que qualquer experimento dependa de um longo processo de aprovação. Uma configuração possível é combinar diretrizes corporativas, responsáveis claramente designados e processos proporcionais ao risco.
A decisão central é definir quem aprova, quem acompanha e quem responde por cada categoria de aplicação.
4. Quais usos exigem supervisão humana?
“Manter uma pessoa no processo” é uma orientação insuficiente se o papel dessa pessoa não estiver definido.
Supervisão pode significar conferir fontes, validar um cálculo, revisar uma recomendação, autorizar uma ação ou interromper uma automação. Cada finalidade demanda conhecimento e autoridade diferentes.
Para usos de maior impacto, a empresa precisa esclarecer quem possui competência para revisar o resultado e quais evidências dessa revisão devem ser mantidas. Caso contrário, a aprovação humana pode se tornar apenas formal, sem reduzir efetivamente o risco.
5. Como a empresa oferecerá caminhos seguros para inovar?
Governança não se sustenta apenas com limites. Ela também precisa oferecer alternativas.
Isso pode envolver ferramentas corporativas aprovadas, ambientes controlados para experimentação, critérios simplificados para usos de baixo risco, capacitação dos colaboradores e canais para registrar novos casos de uso.
A ausência desses caminhos favorece o Shadow AI. Quando o processo oficial é lento, pouco claro ou desconectado da rotina, as pessoas encontram soluções paralelas.
Equilibrar controle e produtividade significa tornar o caminho seguro tão acessível quanto possível, sem enfraquecer as proteções necessárias.
Da reação à escala responsável
A evolução da governança de IA pode ser observada como uma jornada de maturidade.
No primeiro estágio, a organização está em negação. Acredita que a IA ainda não faz parte de sua operação porque não existe um projeto corporativo formal.
No segundo, responde com restrição. Bloqueia aplicações ou publica orientações genéricas, mas ainda não conhece a dimensão real do uso.
O terceiro estágio é o da visibilidade. A empresa identifica ferramentas, áreas, dados e casos de uso. Também começa a distinguir experimentos de baixo risco de aplicações capazes de afetar decisões relevantes.
No estágio de governança, surgem políticas aplicáveis, papéis definidos, critérios de avaliação, processos de aprovação e mecanismos de acompanhamento.
Por fim, a organização alcança condições de escala. A IA deixa de ser uma coleção de iniciativas dispersas e passa a compor uma capacidade corporativa integrada à estratégia, aos dados, à segurança e ao modelo operacional.
Essa evolução não exige que todos os controles estejam prontos antes do primeiro uso. Exige, porém, que a empresa abandone a expectativa de controlar a IA apenas por meio de proibições ou iniciativas isoladas.
É possível começar dando visibilidade ao cenário atual, classificando casos de uso e estabelecendo regras mínimas. A governança pode evoluir à medida que a organização aprende, desde que existam responsáveis, critérios e mecanismos de revisão.
Governar para poder avançar
Ao deixar o uso de IA acontecer sem regras, a organização assume riscos relacionados à proteção de dados, propriedade intelectual, conformidade, segurança e qualidade das decisões. Assume também um risco menos evidente: o de não conseguir transformar experimentos individuais em uma capacidade estratégica.
A principal decisão da liderança não é simplesmente autorizar ou proibir ferramentas. É definir quais usos são aceitáveis, quais dados podem ser utilizados, quais situações exigem supervisão e quem responde pelos resultados.
A distância entre adoção e governança tende a se tornar mais relevante à medida que a IA se integra à rotina de trabalho. Ignorar essa distância não interrompe o uso. Apenas reduz a capacidade da empresa de enxergá-lo e administrá-lo.
As organizações que tratarem a IA somente como ferramenta provavelmente discutirão governança depois que os problemas surgirem. Aquelas que a tratarem como uma capacidade corporativa poderão combinar produtividade, inovação e controle de forma mais sustentável.
O primeiro passo é concreto: mapear onde a IA já está sendo utilizada, com quais informações e para apoiar quais decisões. A partir dessa visibilidade, a liderança pode estabelecer limites proporcionais e construir caminhos seguros para avançar.
Para a DB, a diferença entre experimentar IA e construir uma capacidade de negócio está na governança. Ferramentas podem ser contratadas rapidamente; confiança, responsabilidade e escala precisam ser estruturadas.
Isso exige combinar critérios para o uso de dados, supervisão das decisões, segurança e espaço para experimentação.
O desafio não é colocar mais IA dentro da empresa, mas criar as condições para que ela seja usada de forma consciente, verificável e compatível com os riscos do negócio.
Conte com a DB para explorar alternativas de governança de IA para sua empresa, fale conosco.